Im Jahr 2025 bestand das Marketingteam eines mittelständischen E-Commerce-Unternehmens in Taiwan aus fünf Personen, die sich die Verwaltung von drei Social-Media-Konten teilten. Die Passwörter waren in einer gemeinsamen Google-Tabelle gespeichert, auf die alle Zugriff hatten. Niemand sah darin ein Problem, bis beschlossen wurde, einen KI-Agenten zur Automatisierung der Beiträge einzuführen.
Mein erster Gedanke war: „Geben Sie dem Agenten einfach den Kontoschlüssel.“
Diese Intuition ist in fast jedem Unternehmen vorhanden, das mit dem Einsatz von KI beginnt. Und sie ist fast immer falsch.
Bevor Sie den Agenten schulen, stellen Sie ihm eine Frage.
Die meisten, die über KI-Agenten sprechen, konzentrieren sich auf deren Fähigkeiten: Kann er suchen? Kann er Berichte schreiben? Mit welchen Tools kann er sich verbinden? Das sind alles berechtigte Fragen, aber sie sind zweitrangig.
Die zentralen Fragen lauten: Was darf dieser Agent tun? Was darf er nicht tun? Und wer trägt die Verantwortung, wenn er etwas tut, was er nicht tun sollte?
Dies ist kein technisches Problem, sondern ein Governance-Problem. Und wenn Unternehmen Agenten entwickeln, konzentrieren sie sich zu 90 % auf die Technologie, während die Governance kaum Beachtung findet.
Ein Agent ohne autorisierte Grenzen wird umso gefährlicher, je mächtiger er ist. Es gibt keinen grundlegenden Unterschied in der Systemarchitektur zwischen einem Assistenten, der alles kann, und einer Sicherheitslücke, die jederzeit außer Kontrolle geraten kann.
Dies ist der Ausgangspunkt für die Entwicklung des SPEAK-Frameworks.
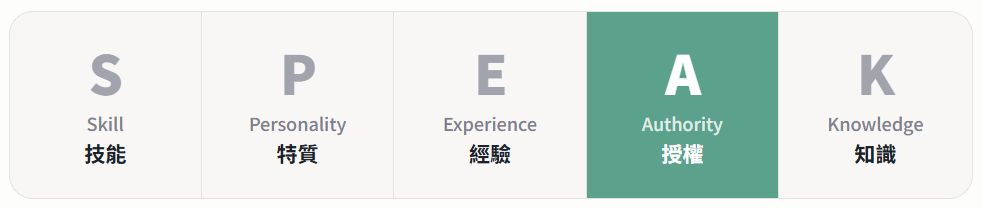
- 【S】 Fähigkeit 技能
- 【P】Persönlichkeit Züge
- 【E】ERFAHRUNG Erfahrung
- [A]Autorität Autorisieren
- 【K】Wissen 知识
Von den fünf Dimensionen beschreiben S, P, E und K, was der Akteur ist , was er weiß und was er tun kann . Nur A [Autorität] beantwortet eine völlig andere Frage: Wie weit darf er gehen?
„Jede Vollmacht, die Sie einem Beauftragten erteilen, ist wie das Öffnen einer Tür. Die Frage ist nicht, wie viele Türen offen sind, sondern ob Sie wissen, welche Türen niemals geöffnet werden sollten.“
Physische Isolation von Passwörtern: die Logik des Prozessproxys
Kehren wir zur Geschichte des E-Commerce-Unternehmens zurück. Letztendlich gaben sie dem Agenten ihre Passwörter für ihre Social-Media-Konten nicht.
Ihr Vorgehen war cleverer: Der Agent war lediglich befugt, den Veröffentlichungsprozess anzustoßen , nicht aber, die Veröffentlichung selbst durchzuführen. Sobald der Agent eine Nachricht veröffentlichen wollte, übergab er Inhalt und Zeitpunkt an einen Szenarioprozess auf Make.com . Dort nutzte Make seinen echten Benutzernamen und sein Passwort, um den Anmelde- und Veröffentlichungsprozess im Hintergrund abzuschließen.
Die Autorisierungskette für den gesamten Prozess sieht wie folgt aus:
Agent (weiß, was zu senden ist) → Auslöser: Szenario erstellen (weiß, wie zu senden ist) → Erstellen: Konto und Passwort werden gespeichert (hat die Berechtigung zum Senden)
Der Agent wird niemals mit dem Passwort in Berührung kommen. Er kennt das Passwort nicht und muss es auch nicht kennen.
Das Wesen dieses Designs beruht auf einem Prinzip, das in der Sicherheitsarchitektur von Unternehmen seit Jahrzehnten existiert: dem Prinzip der minimalen Berechtigungen . Jeder Rolle werden nur die minimal erforderlichen Berechtigungen zur Erfüllung ihrer Aufgabe gewährt, ohne weitere.
Bankensysteme, Krankenhausinformationssysteme und Regierungsdatenbanken sind alle nach diesem Prinzip konzipiert. Doch in der Welt der KI-Agenten ist dieses Prinzip fast in Vergessenheit geraten, da alle bestrebt sind, die Agenten „leistungsfähiger“ zu machen.
Die Kernidee von KI ist, dass sie den Menschen nicht ersetzen, sondern mit ihm zusammenarbeiten soll. Diese Zusammenarbeit hat jedoch Voraussetzungen: Jeder Beteiligte muss die Grenzen seiner Verantwortlichkeiten klar kennen. Agenten unbegrenzte Befugnisse zu geben, zeugt nicht von Vertrauen, sondern von Pflichtverletzung.
Doppelschichtiger Schlüssel: Wenn die Fertigkeit selbst auch eine Autorisierung erfordert.
Die Prozessisolation löst das Sicherheitsproblem auf der „operativen Ebene“, aber ein anderes Problem bleibt bestehen: Wie autorisiert man die Fähigkeiten selbst?
Auf der Plattform des Agenten-Trainingszentrums von Smart4A ( speak.smart4a.tw ) ist jeder Skill verschlüsselt. Der Host verwendet AES-Verschlüsselung, um die Skill-Inhalte zu speichern; der Benutzer muss den entsprechenden Entschlüsselungsschlüssel auf seinem lokalen Rechner besitzen, um ihn freizuschalten und zu verwenden.
Dadurch entsteht eine elegante Sicherheitsstruktur: Fähigkeiten werden nicht „heruntergeladen“, sondern „freigeschaltet“. Die Plattform weiß, dass Sie zur Nutzung qualifiziert sind, und Ihr nativer Schlüssel verifiziert Ihre Identität; beides ist unerlässlich.
Für Geschäftsinhaber liegt der Vorteil dieses Designs nicht im technischen, sondern im psychologischen Bereich: Sie müssen nicht verstehen, was AES ist; Sie müssen lediglich Ihren Schlüssel schützen. Die Plattform kümmert sich um die komplexe Sicherheitslogik; Sie müssen nur den endgültigen Schlüssel verwalten.
Das erinnert mich an die Designphilosophie von Tresoren: Die besten Tresore erfordern nicht, dass der Benutzer den Schließmechanismus versteht, sondern ermöglichen es ihm, sich nur eine Kombination zu merken, während alles andere durch mechanische Strukturen geschützt ist. Die Autorisierungsschicht von SPEAK funktioniert nach demselben Prinzip.
Die Grenze des Cashflows: keine Ablehnung, sondern das Hinzufügen einer weiteren Barriere.
Gibt es also Szenarien, in denen ein Agent zwar einen Prozess auslösen, ihn aber nicht selbstständig abschließen kann?
Die Antwort lautet ja. Der Cashflow ist das typischste Beispiel.
Bei Abstimmungen, Überweisungsanforderungen und sogar einigen Überweisungsprozessen kann der Agent den Prozess initiieren, Daten organisieren und Zahlen eingeben. An einem entscheidenden Punkt im Prozess ist jedoch eine Bestätigung erforderlich, bevor er fortgesetzt werden kann. Dies ist die Designlogik des Human-in-the-Loop (HITL).
HITL-Designprinzipien
Der Agent initiiert den Prozess, dieser wird jedoch vor der Ausführung angehalten, um eine menschliche Prüfung und Genehmigung abzuwarten. Ohne diese Bestätigung werden keine Gelder freigegeben. Die Rolle des Agenten besteht in der Vorbereitung und Erinnerung; die Entscheidungsgewalt verbleibt beim Menschen – dies ist keine technologische Einschränkung, sondern ein bewusstes Gestaltungsmerkmal.
HITL misstraut KI nicht, sondern erkennt an, dass manche Entscheidungen unumkehrbare Folgen haben. Ist ein Fehler erst einmal passiert, lässt er sich nicht mehr rückgängig machen. Veruntreuung von Geldern, fehlerhafte Zahlungen – jeder Fehler, egal in welcher Phase, kann zu irreparablen Verlusten führen. In solchen Fällen ist es im Sinne der Mitarbeiterbeteiligung am verantwortungsvollsten, die Betroffenen stets einzubeziehen.
Eine ausgereifte Form der Autorität ist kein binäres „Geben“ oder „Nicht geben“, sondern eine hierarchische Autorisierungskette: Welche Schritte ein Agent ausführen darf, welche Schritte eine menschliche Bestätigung erfordern und welche Schritte nur von bestimmten Rollen genehmigt werden können. So sieht KI-Governance auf Unternehmensebene in der Praxis aus.
Eine gute Satzung legt nicht nur fest, wer welche Befugnisse hat, sondern auch, welche Befugnisse vor ihrer Ausübung kontrolliert und ausbalanciert werden müssen. Ihre Bevollmächtigungsstruktur sollte dem entsprechen.
Die wahre Reihenfolge von SPEAK
Wenn Sie einen KI-Agenten für Ihr Unternehmen planen, hat SPEAK einen kontraintuitiven Vorschlag: Beginnen Sie nicht mit S, sondern mit A.
Fragen Sie sich zunächst: Auf welche Systeme darf dieser Agent zugreifen? Welche Kontopasswörter dürfen niemals in die Hände des Agenten gelangen? Welche Vorgänge müssen manuell bestätigt werden? Gibt es eine rote Linie, die Sie unter keinen Umständen überschreiten würden?
Nur wenn diese Fragen klar beantwortet werden, kann Ihr Agent qualifiziert werden, Fähigkeiten zu erlernen, seine Persönlichkeit zu entwickeln, Erfahrungen zu sammeln und Wissen aufzunehmen.
Andernfalls haben Sie keinen Assistenten trainiert, sondern eine Schwachstelle, die jederzeit außer Kontrolle geraten kann. Sie spricht nur sehr höflich, sodass Sie das Problem noch nicht erkannt haben.
Im Kern geht es bei KI nicht darum, menschliche Arbeitsplätze durch KI zu ersetzen, sondern darum, die jeweiligen Verantwortlichkeiten von Mensch und KI neu zu definieren. Die Lizenzierung von Designprozessen ist der deutlichste Ausdruck dieser Abgrenzung.
Das Marketingteam des E-Commerce-Unternehmens entwickelte schließlich eine klare Agentenarchitektur: Der Agent war für die Content-Erstellung und die Planung zuständig, das Make-Team für die Umsetzung und das Account-Management und das People-Team für die finalen Release-Entscheidungen und die Zahlungsabwicklung. Diese dreistufige Aufgabenteilung stellte sicher, dass jedes Team seine spezifischen Verantwortlichkeiten erfüllte.
Sie sagten, ihr wichtigster Erkenntnisgewinn nach der Implementierung des Systems sei nicht gewesen, „wie viel Zeit mir die KI erspart hat“, sondern vielmehr: „Zum ersten Mal hatte ich das Gefühl, dass unser System durchdacht war.“
Genau das will das SPEAK- Framework jedem Unternehmen ermöglichen.